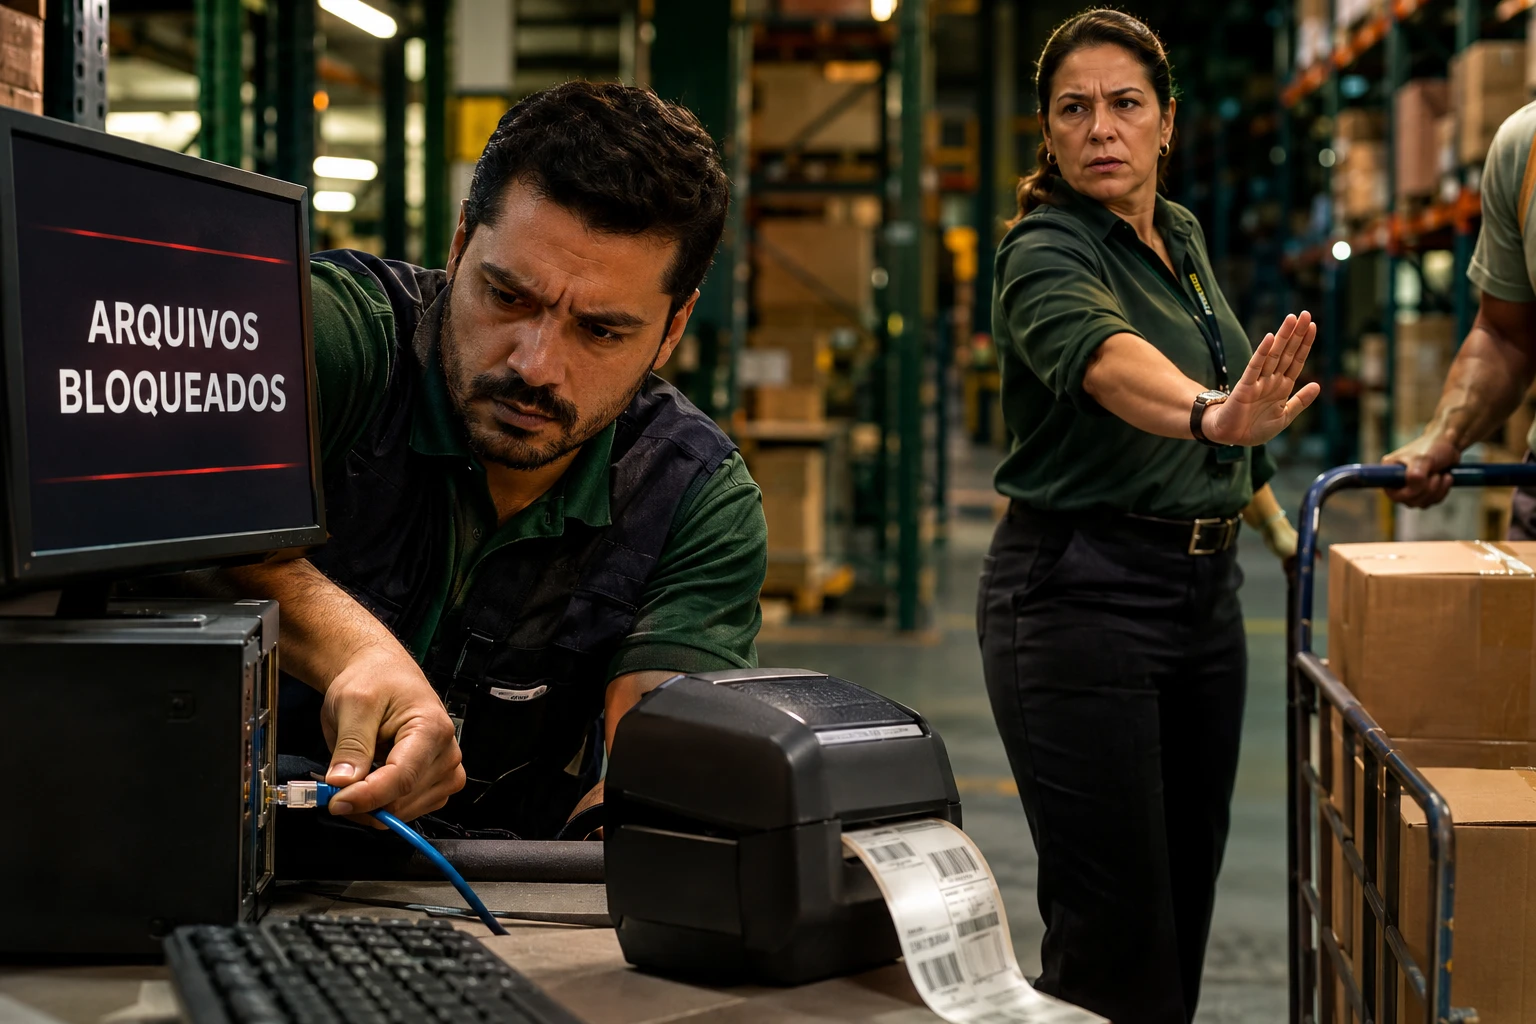
Um ataque de ransomware pode bloquear arquivos e vir acompanhado de ameaça de divulgação de dados. Ao perceber o problema, acione a equipe de resposta, limite a propagação e preserve as evidências. Além disso, avalie obrigações legais antes de apagar sistemas, negociar ou fazer declarações públicas. Pagar não garante recuperação nem sigilo.
Para empresas, fornecedores de tecnologia e profissionais, a prioridade é coordenar contenção e documentação. Este artigo aborda a reação à extorsão, as provas úteis e as decisões jurídicas. Para uma visão mais ampla das infrações digitais, consulte nosso guia sobre crimes cibernéticos e preservação de provas.
O que você encontrará neste artigo
Como reconhecer um ataque de ransomware
Ransomware é um programa malicioso associado ao bloqueio de sistemas ou arquivos e à cobrança de resgate. Contudo, nem todo caso envolve apenas criptografia. O criminoso também pode copiar informações e ameaçar publicá-las. Assim, restaurar um backup não resolve, necessariamente, a exposição dos dados.
Entre os indícios estão arquivos inacessíveis, extensões alteradas, notas de cobrança e interrupções simultâneas. Entretanto, uma mensagem isolada também pode ser uma tentativa de fraude. A equipe técnica deve verificar os fatos, sem abrir links suspeitos ou testar arquivos desconhecidos em computadores conectados à operação.
Imagine uma distribuidora que perde acesso às ordens de entrega e recebe uma cobrança em criptomoeda. Primeiro, ela precisa entender quais sistemas pararam. Depois, deve apurar eventual cópia de dados e preservar a mensagem recebida. Não basta concluir que tudo ficou seguro porque um computador voltou a funcionar.
O que fazer após um ataque de ransomware
Acione profissionais de segurança e estabeleça um responsável pelas decisões. Além disso, use um canal de comunicação confiável, separado do ambiente suspeito. Se o e-mail corporativo estiver comprometido, ele pode não ser adequado para trocar relatórios ou novas credenciais.
As orientações técnicas do CERT.br para resposta ao ransomware recomendam conter o avanço, investigar e recuperar o ambiente com cautela. Portanto, isolar conexões e proteger cópias de segurança são prioridades técnicas. A equipe deve avaliar cada intervenção para evitar perda de evidências.
- Registre o horário do alerta e identifique quem recebeu a primeira informação.
- Restrinja conexões comprometidas com apoio técnico e proteja os backups.
- Preserve mensagens e registros antes de alterações destrutivas, quando viável.
- Defina quem fala com fornecedores, clientes, autoridades e seguradora.
- Documente medidas, responsáveis e motivos das decisões urgentes.
Evite formatar equipamentos por impulso. Por outro lado, não mantenha uma ameaça ativa apenas para guardar provas. Contenção e coleta exigem coordenação profissional. O objetivo é reduzir danos sem destruir, desnecessariamente, as informações que permitem explicar o incidente.
Quais provas preservar no ataque de ransomware
Guarde a nota de resgate, os endereços informados pelo criminoso e os canais de contato. Além disso, preserve e-mails originais, cabeçalhos, registros de acesso e relatórios de segurança. Capturas de tela ajudam a contextualizar, mas não substituem todos os arquivos e registros disponíveis.
Organize uma linha do tempo com fatos confirmados e hipóteses separadas. Por exemplo, receber uma ameaça de vazamento não comprova, sozinho, que toda a base foi copiada. Da mesma forma, a ausência de publicação na internet não demonstra que ninguém acessou os dados.
Peça ao especialista que registre os métodos de coleta, as datas e quem recebeu cada material. Quando possível, mantenha cópias protegidas e verificações de integridade. Esses cuidados ajudam a explicar a origem e a conservação das provas, sem prometer que um documento isolado será suficiente.
Também reúna contratos, chamados anteriores, políticas de backup e evidências de manutenção. Assim, será possível comparar o serviço contratado com o que ocorreu. Preserve apenas o necessário e limite o acesso, pois o próprio conjunto de provas pode conter informações pessoais ou sigilosas.
Registro policial não é ação judicial
O boletim de ocorrência comunica os fatos à polícia; ele não equivale ao ajuizamento de uma ação. Portanto, descreva o ocorrido com objetividade e informe os elementos disponíveis, mesmo sem conhecer a identidade do autor. A autoridade competente e o canal adequado dependem das circunstâncias.
Medidas judiciais, por sua vez, exigem avaliação própria de finalidade, urgência e provas. Não presuma que todo ataque compete à Polícia Federal ou que o registro policial, sozinho, recuperará arquivos. Além disso, comunicações regulatórias e contratuais seguem caminhos diferentes.
Pagar encerra um ataque de ransomware?
O pagamento não assegura uma chave funcional, a exclusão das cópias ou o fim das cobranças. Além disso, pode estimular novas exigências. Promessas feitas por um extorsionário não oferecem uma garantia verificável de confidencialidade ou de recuperação integral.
Antes de qualquer decisão, avalie backups, alternativas técnicas e impacto operacional. Também examine destinatário, intermediários, riscos jurídicos e condições do seguro, quando houver. Não transfira essa escolha a um funcionário isolado nem trate uma cobrança urgente como prova de que pagar é a única saída.
Desconfie de terceiros que prometem recuperar tudo mediante adiantamento. Peça identificação, contrato, escopo e explicação do procedimento. Contudo, não envie bases completas ou credenciais para uma avaliação inicial sem verificar a necessidade, a segurança e as responsabilidades envolvidas.
Comunicações após o ataque de ransomware
Um ataque pode gerar deveres perante titulares, autoridades, parceiros e seguradoras. Entretanto, esses avisos não são intercambiáveis. Uma publicação nas redes sociais não substitui automaticamente uma comunicação exigida por lei ou por contrato.
Quando o incidente envolve dados pessoais e pode causar risco ou dano relevante, o controlador deve avaliar a comunicação à ANPD e aos titulares. As orientações oficiais da ANPD sobre incidentes esclarecem que a análise também abrange indisponibilidade, não apenas vazamento.
Em regra, a comunicação ocorre em três dias úteis contados do conhecimento de que o incidente afetou dados pessoais. Há regras específicas, inclusive para pequenos agentes elegíveis. Portanto, não conte o prazo apenas a partir de um laudo final nem presuma que toda empresa pequena possui tratamento diferenciado.
A Resolução CD/ANPD nº 15/2024 disciplina critérios, conteúdo e complementação das informações. Assim, a falta de todos os detalhes não justifica inércia. A equipe deve verificar a possibilidade de comunicação preliminar e documentar as informações ainda em apuração.
Se um fornecedor atua como operador, deve informar o controlador sem demora injustificada e colaborar. Além disso, revise canais e obrigações contratuais. O relatório deve ser claro sobre fatos conhecidos, medidas adotadas e incertezas, sem minimizar impactos nem afirmar um vazamento ainda não confirmado.
Responsabilidades e contratos no incidente
Sofrer um ataque de ransomware não demonstra, automaticamente, culpa da empresa ou do fornecedor. É necessário examinar o regime aplicável, os deveres de segurança, as falhas, os danos e a relação entre eles. Portanto, uma conclusão depende das provas, não apenas do resultado negativo.
Nos contratos de tecnologia, confira escopo de monitoramento, backups, suporte e resposta emergencial. Além disso, verifique deveres de cooperação e limites de responsabilidade, sem presumir que qualquer cláusula afasta deveres legais. Uma promessa comercial também pode precisar de confronto com documentos e registros.
Por exemplo, um backup previsto no contrato pode estar desatualizado ou inacessível. Nesse caso, compare os testes realizados e as obrigações de cada participante. Evite atribuir responsabilidade publicamente antes da apuração. A comunicação precipitada pode criar outro conflito sem resolver o primeiro.
Como retomar a operação com segurança
Restaurar arquivos não basta quando o atacante ainda conserva acesso ao ambiente. Por isso, a equipe técnica deve apurar a origem, corrigir falhas e validar as cópias antes da retomada. Também precisa revisar credenciais e monitorar sinais de persistência.
Depois da crise, consolide um relatório com decisões, impactos e pendências. Além disso, revise treinamento, contratos e testes de recuperação. O documento deve distinguir o que a empresa comprovou daquilo que ainda depende de investigação, evitando uma falsa declaração de encerramento.
Perguntas frequentes sobre ataque de ransomware
Backup elimina todos os riscos?
Não. Ele pode ajudar a recuperar arquivos, mas não afasta eventual cópia de informações pelo criminoso. Portanto, a apuração deve considerar disponibilidade e confidencialidade separadamente.
É preciso avisar todos os clientes?
Não há resposta única. É necessário avaliar dados afetados, risco relevante e regras de comunicação. Além disso, contratos ou normas setoriais podem exigir avisos próprios.
Devo apagar a mensagem de resgate?
Preserve a mensagem e seus elementos com segurança. Não abra links ou anexos suspeitos por curiosidade. Assim, a equipe poderá avaliar o conteúdo sem ampliar a exposição.
O boletim garante identificação dos criminosos?
Não. Ele registra a notícia dos fatos e pode subsidiar a investigação. Contudo, autoria, recuperação e responsabilização dependem das circunstâncias e das provas disponíveis.
Conclusão: resposta coordenada ao ataque de ransomware
Em síntese, coordene contenção, provas e decisões jurídicas desde o primeiro alerta. Não confunda restauração com ausência de vazamento, nem pagamento com solução garantida. Uma resposta organizada permite avaliar os próximos passos com informações mais confiáveis.
A Rocco & Canonica — Advogados atua na análise de incidentes, evidências digitais e responsabilidades. Conheça nossa atuação em Crimes Cibernéticos para avaliar as medidas pertinentes ao caso, sem promessa de recuperação ou resultado.
