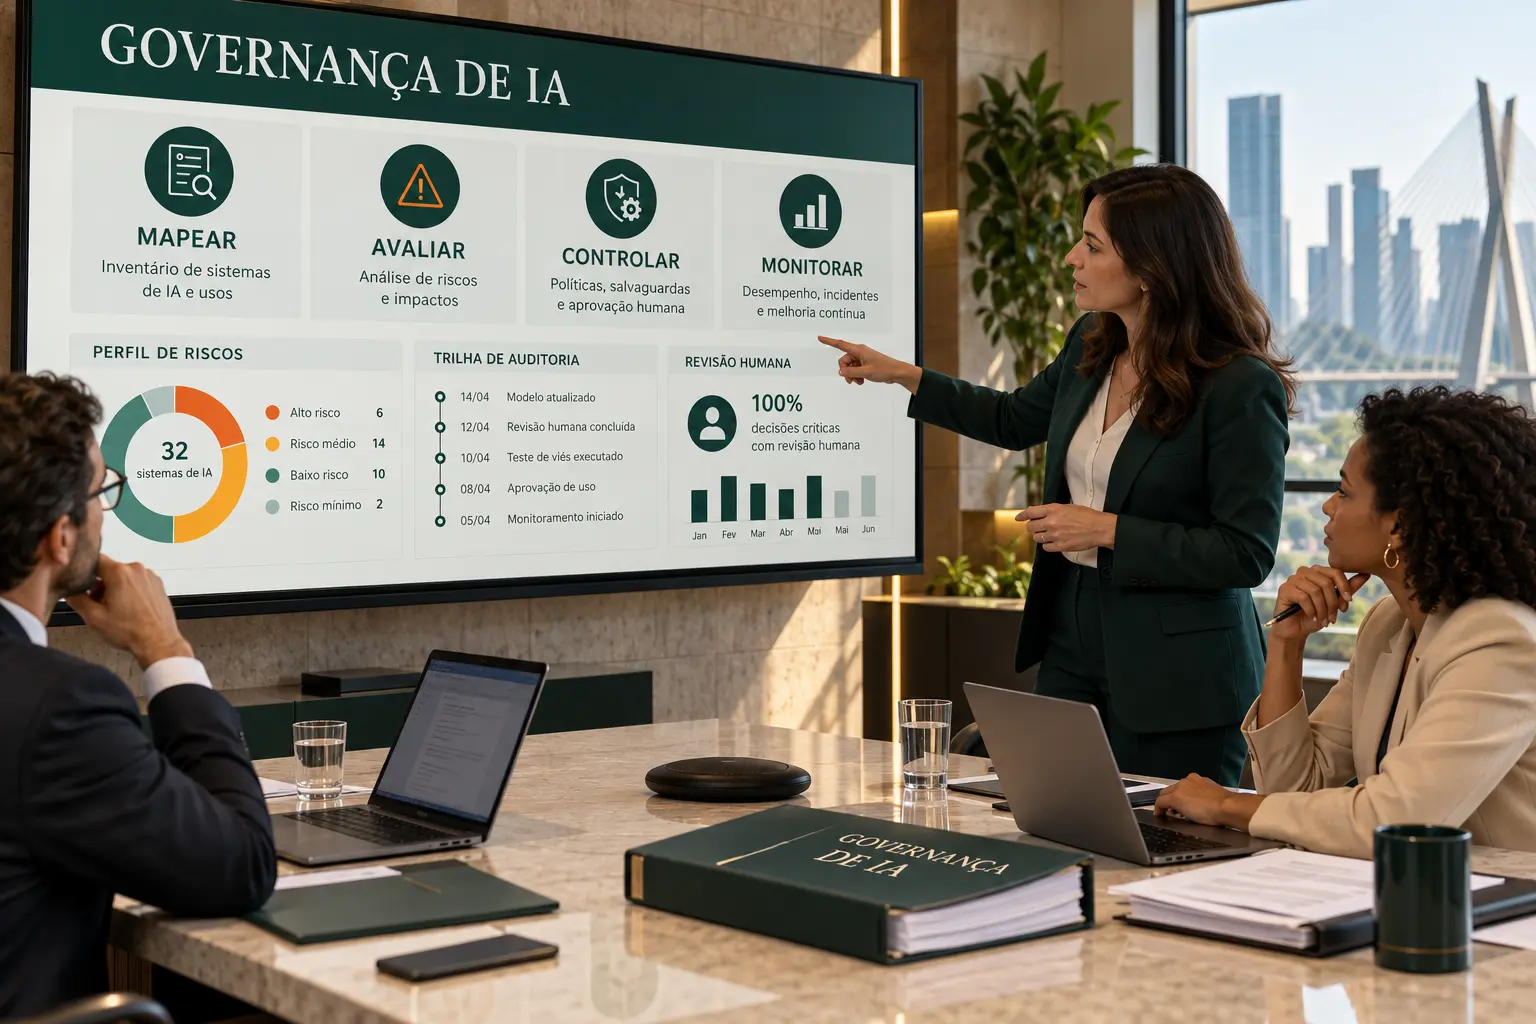
Governança de IA é o conjunto de responsabilidades, políticas e controles usados para decidir onde a inteligência artificial pode ser adotada, quais riscos devem ser avaliados e como seu desempenho será acompanhado. Na empresa, esse trabalho alcança desde ferramentas generativas usadas por empregados até modelos que influenciam crédito, recrutamento, preços, atendimento ou detecção de fraude.
Não basta contratar uma plataforma confiável. Por isso, a organização precisa conhecer os dados enviados ao sistema, definir quem pode aprovar cada uso, prever revisão de resultados relevantes e guardar evidências das decisões tomadas. Assim, inovação, segurança jurídica e responsabilidade deixam de depender de iniciativas isoladas.
O que você encontrará neste artigo
- O que é governança de IA
- Por que as empresas precisam de governança
- Quais regras já se aplicam no Brasil
- Quais são os pilares do programa
- Como implementar a governança de IA
- O que prever na política interna
- Como revisar fornecedores e contratos
- Quais documentos e evidências manter
- Perguntas frequentes
- Conclusão
O que é governança de IA?
Governar inteligência artificial significa acompanhar o sistema durante todo o seu ciclo de vida. O processo começa na identificação da necessidade, passa pela seleção ou desenvolvimento da ferramenta e continua durante testes, implantação, monitoramento e encerramento. Por isso, cada etapa deve ter responsáveis, critérios de aprovação e controles proporcionais ao risco.
Esse conceito é mais amplo do que segurança da informação: também examina qualidade, vieses, transparência, direitos de terceiros, efeitos sobre pessoas e aderência aos objetivos da empresa. Por isso, integra jurídico, tecnologia, privacidade, segurança e as áreas que utilizam a solução.
O modelo do AI Risk Management Framework do NIST, de uso voluntário, organiza a gestão em quatro funções: governar, mapear, medir e gerenciar. Dessa forma, essa estrutura ajuda a transformar princípios abstratos em rotinas verificáveis, sem presumir que todos os sistemas apresentam o mesmo nível de risco.
Por que as empresas precisam de governança de IA?
A empresa continua responsável pelas escolhas feitas com apoio de uma ferramenta, mesmo quando o modelo pertence a um fornecedor. Por exemplo, um resultado incorreto pode negar uma oportunidade, expor informação confidencial, reproduzir discriminação ou induzir o consumidor ao erro. Além disso, respostas aparentemente plausíveis podem conter dados falsos, obras protegidas ou recomendações incompatíveis com a realidade do negócio.
Além disso, a governança cria controles proporcionais ao risco. Um sistema usado para resumir documentos públicos não exige a mesma supervisão de um modelo que classifica candidatos ou define limites de crédito.
Quando surge uma reclamação, a organização deve conseguir identificar a versão do sistema, os dados utilizados, quem aprovou o uso e as medidas adotadas. Assim, esse registro facilita a correção e demonstra diligência.
Quais regras já se aplicam à inteligência artificial no Brasil?
Em 28 de setembro de 2026, o Brasil ainda discutia um marco geral para inteligência artificial. O PL 2338/2023 tramita na Câmara dos Deputados e reúne propostas sobre direitos, deveres, classificação de risco e fiscalização. Portanto, suas disposições não devem ser apresentadas como lei vigente enquanto o processo legislativo não terminar.
No entanto, a ausência de uma lei geral específica não cria um espaço sem regras. A Lei Geral de Proteção de Dados incide quando a solução trata dados pessoais. Seus princípios exigem finalidade, necessidade, transparência, segurança, prevenção e prestação de contas. O artigo 20 assegura o direito de solicitar revisão de decisões tomadas unicamente com base em tratamento automatizado que afetem interesses do titular.
A organização deve fornecer informações claras sobre critérios e procedimentos da decisão automatizada, observados os segredos comercial e industrial. Também deve preparar um procedimento de atendimento, não apenas inserir uma frase genérica na política de privacidade.
Além disso, outras normas podem incidir conforme o uso: Código de Defesa do Consumidor, regras trabalhistas, direitos da personalidade, legislação autoral, contratos e normas setoriais. O enquadramento depende da finalidade, das pessoas afetadas e do mercado em que a empresa atua. O guia sobre Direito Digital apresenta essa interação entre tecnologia e diferentes áreas jurídicas.
Quais são os pilares da governança de IA?
Inventário e classificação de risco
O inventário deve incluir ferramentas contratadas, modelos internos, recursos embutidos em softwares e usos informais de aplicações gratuitas. Para cada item, registre finalidade, responsável, fornecedor, dados de entrada, pessoas afetadas e decisões apoiadas.
Em seguida, classifique o risco. Considere a possibilidade e a gravidade de dano, o grau de autonomia, a sensibilidade dos dados e a dificuldade de corrigir o resultado. Quanto maior o impacto sobre direitos, emprego, crédito, saúde, segurança ou acesso a serviços, mais rigorosos devem ser testes, autorizações e monitoramento.
Responsabilidades e supervisão
Cada sistema precisa ter um responsável de negócio e pessoas capazes de avaliar aspectos técnicos, jurídicos e de segurança. Além disso, convém definir quem pode interromper a ferramenta, aprovar mudanças e responder a incidentes. A expressão “a IA decidiu” não substitui a identificação de quem configurou, validou e utilizou o resultado.
Por outro lado, a supervisão humana deve ser real. O revisor precisa receber informações suficientes, ter autoridade para discordar do sistema e dispor de tempo para examinar situações relevantes. Apenas exigir um clique de confirmação pode produzir uma falsa aparência de controle.
Testes, transparência e monitoramento
Antes da implantação, teste precisão, robustez, segurança e desempenho. Depois, documente limitações e condições nas quais o sistema não deve ser usado. Quando o resultado afetar pessoas, prepare explicações e um canal para contestação.
O monitoramento continua depois do lançamento. Dados mudam, modelos são atualizados e comportamentos podem se degradar. Indicadores, amostragens, reclamações e incidentes ajudam a detectar desvios. Por fim, mudanças relevantes devem acionar nova avaliação, e não ser tratadas como simples atualização operacional.
Como implementar a governança de IA na empresa?
Assim, uma implementação segura pode começar com escopo limitado e crescer conforme o inventário. A sequência abaixo evita que a empresa produza documentos desconectados da prática:
- Mapeie os usos atuais: entreviste áreas, revise contratos e identifique recursos de IA já ativados.
- Defina usos proibidos e condicionados: impeça envio de segredos ou dados pessoais a ferramentas não aprovadas e exija avaliação para decisões de maior impacto.
- Classifique os riscos: estabeleça critérios objetivos e registre a justificativa da categoria atribuída.
- Escolha responsáveis: atribua dono de negócio, aprovadores e canais de escalonamento.
- Teste e documente: valide a solução no contexto real, com métricas e amostras adequadas.
- Monitore: acompanhe falhas, reclamações, alterações do fornecedor e resultados fora do padrão.
- Revise periodicamente: atualize controles quando mudar a finalidade, o modelo, os dados ou a legislação.
Além disso, o programa deve conversar com o compliance digital, a privacidade, a segurança e a gestão de fornecedores. Criar um comitê pode ajudar empresas com muitos sistemas, mas a reunião não substitui responsáveis operacionais nem critérios claros de decisão.
O que prever na política interna de uso de IA?
Por isso, a política deve diferenciar ferramentas aprovadas, usos que dependem de autorização e condutas proibidas. Também deve informar como relatar falhas ou dúvidas de boa-fé.
- finalidades autorizadas para cada ferramenta;
- dados, documentos e segredos que não podem ser inseridos;
- critérios de revisão humana e conferência de fontes;
- regras para criação de texto, código, imagem, áudio e vídeo;
- cuidados com direitos autorais, marcas e imagem de terceiros;
- registro do uso quando houver efeito relevante;
- procedimento para incidentes, resultados discriminatórios e reclamações;
- treinamento, fiscalização e consequências pelo descumprimento.
A capacitação deve usar exemplos do trabalho real: uma regra genérica não esclarece se o empregado pode enviar contrato de cliente ou gerar parecer sem conferência.
Como revisar contratos com fornecedores de IA?
Em primeiro lugar, os termos devem esclarecer se dados serão usados para treinamento, prazo de armazenamento, subcontratados, local de processamento, segurança, exclusão e exportação ao término do contrato.
Da mesma forma, cláusulas sobre níveis de serviço, incidentes, alterações do modelo, propriedade intelectual, auditoria e cooperação em reclamações reduzem incertezas. Limitações de responsabilidade merecem atenção quando a ferramenta integra atividade crítica. Se o fornecedor impede qualquer verificação, a decisão de contratar deve registrar o risco residual e as salvaguardas adotadas.
Além disso, atualizações de termos, mudança de suboperadores e novos recursos podem alterar o risco. Portanto, contratos relevantes devem prever comunicação de mudanças e revisão periódica.
Quais documentos e evidências a empresa deve manter?
Prestação de contas exige prova contemporânea. A empresa deve conservar inventário, avaliação de risco, testes, aprovações, versões de políticas, treinamentos e registros de monitoramento. Além disso, nos sistemas de maior impacto, logs de entrada, saída e revisão podem ser importantes, desde que a retenção respeite necessidade, segurança e direitos dos titulares.
Por fim, registre incidentes, reclamações, correções e motivos para manter ou suspender a ferramenta. O prazo de guarda deve considerar finalidade, obrigações legais, defesa de direitos e risco de exposição.
Empresas que buscam orientações públicas podem consultar a página de inteligência artificial do Governo Digital, que reúne guias e metodologias. Esses materiais servem como referência; a política empresarial ainda precisa refletir setor, porte, sistemas e riscos próprios.
Perguntas frequentes sobre governança de IA
Toda empresa precisa de governança de IA?
Se a empresa usa inteligência artificial, deve estabelecer controles proporcionais ao risco. Uma pequena organização pode adotar inventário, política, responsável e revisão simplificados. Por outro lado, sistemas que tomam decisões relevantes ou tratam dados sensíveis exigem estrutura mais robusta.
Ferramenta gratuita também deve ser mapeada?
Sim. O risco decorre do uso, dos dados e do impacto, não apenas do preço ou do contrato. Além disso, ferramentas gratuitas podem receber documentos confidenciais, conservar comandos e produzir conteúdo usado em decisões empresariais.
A LGPD proíbe decisões automatizadas?
Não de forma geral. A lei estabelece princípios, transparência e direitos quando dados pessoais são usados. O artigo 20 permite solicitar revisão de decisões tomadas unicamente com base em tratamento automatizado que afetem interesses e obter informações sobre critérios e procedimentos, dentro dos limites legais.
Governança de IA impede a inovação?
Não. Controles proporcionais permitem experimentar com limites claros, identificar falhas cedo e ampliar apenas os usos que demonstram segurança e valor. A ausência de governança tende a aumentar retrabalho, incidentes e resistência interna.
Conclusão: governança transforma princípios em controles
Governança de IA não é um documento isolado nem uma promessa ética genérica. É um sistema contínuo para mapear ferramentas, avaliar riscos, distribuir responsabilidades, testar resultados e corrigir desvios. Assim, quanto maior o efeito sobre pessoas e operações, maior deve ser a capacidade de explicar e provar as decisões.
A equipe de Direito Digital da Rocco & Canonica pode apoiar empresas na criação de políticas internas, avaliação de riscos, revisão de contratos e integração da inteligência artificial ao programa de privacidade e compliance. A análise deve partir dos sistemas e objetivos reais do negócio.
