Inventário de dados pessoais é o registro organizado das operações em que uma empresa coleta, usa, compartilha, armazena ou elimina informações relacionadas a pessoas. Ele mostra quais dados entram, por que são tratados, quem os acessa, com quem são compartilhados, por quanto tempo permanecem guardados e quais medidas os protegem. Na prática, é uma das bases para adequar processos à LGPD, responder titulares e demonstrar governança.
O que você encontrará neste artigo
O que é inventário de dados pessoais
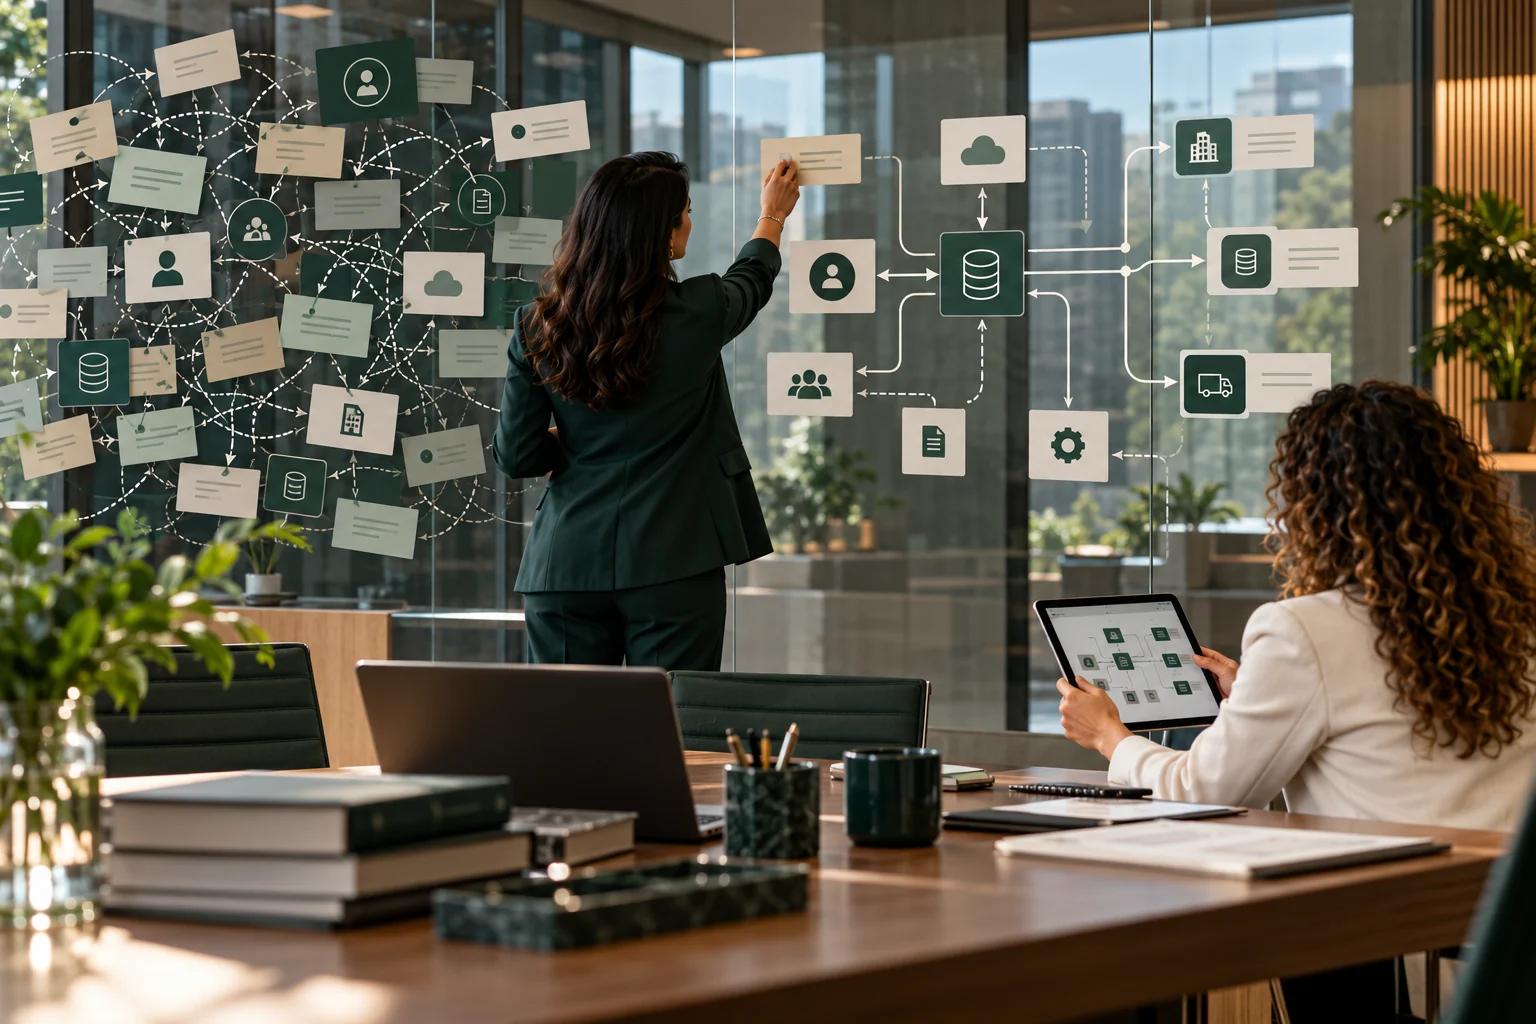
O inventário de dados pessoais transforma atividades dispersas em um mapa verificável. Em vez de registrar apenas bancos de dados ou sistemas, ele descreve operações de tratamento. Assim, um mesmo dado pode aparecer em processos distintos, com finalidades, responsáveis, prazos e riscos diferentes.
Por exemplo, o e-mail de uma pessoa pode ser usado para executar um contrato, enviar uma nota fiscal, prestar suporte e divulgar produtos. Portanto, cada finalidade precisa ser analisada separadamente. O inventário identifica esse percurso e ajuda a verificar se o tratamento é necessário, proporcional e amparado por uma hipótese legal.
Além disso, o documento recebe nomes como mapa de dados, data mapping ou registro de operações de tratamento. A nomenclatura importa menos do que a qualidade do conteúdo. Nesse sentido, uma planilha simples pode ser adequada para uma empresa pequena, enquanto estruturas mais complexas podem exigir ferramenta própria, responsáveis por unidade e fluxos de aprovação.
A ANPD disponibiliza um modelo de registro simplificado com campos essenciais e instruções para agentes de tratamento de pequeno porte. O modelo ajuda a estruturar o levantamento, mas cada organização deve adaptá-lo à sua realidade, aos riscos e à complexidade das operações.
Inventário de dados pessoais é exigido pela LGPD?
A Lei Geral de Proteção de Dados determina, no artigo 37, que controlador e operador mantenham registro das operações de tratamento que realizarem, especialmente quando o tratamento se basear em legítimo interesse. A lei não impõe um formato único nem exige que o documento tenha o nome “inventário”.
Assim, o inventário é uma forma prática de cumprir e demonstrar essa obrigação. Além disso, ele apoia outros deveres: informar titulares, atender pedidos de acesso, eliminar dados quando cabível, gerir fornecedores, avaliar incidentes e adotar medidas de segurança.
Para agentes de pequeno porte, a Resolução CD/ANPD nº 2/2022 permite o registro simplificado das operações. Contudo, simplificar não significa dispensar o conhecimento sobre os dados tratados. Portanto, o nível de detalhe deve acompanhar o volume, a sensibilidade, os riscos e a complexidade das atividades.
O inventário não se confunde com o Relatório de Impacto à Proteção de Dados. De um lado, o primeiro mapeia as operações de forma ampla. De outro, o segundo aprofunda tratamentos que podem gerar alto risco e descreve medidas de mitigação. Consequentemente, um inventário consistente ajuda a decidir quando um relatório de impacto merece ser elaborado.
Como fazer o inventário de dados pessoais passo a passo
Defina o escopo e os responsáveis
Primeiro, defina quais unidades, processos, produtos ou empresas serão mapeados. Em seguida, nomeie um responsável pela coordenação e interlocutores nas áreas. Afinal, jurídico ou privacidade não deve preencher tudo sozinho: recursos humanos, comercial, tecnologia, atendimento, financeiro e marketing conhecem etapas que não aparecem nos contratos.
Liste processos, não apenas sistemas
Organize entrevistas e questionários por atividade. Por exemplo, admissão de empregados, cadastro de clientes, controle de acesso, campanhas, cobrança, suporte e seleção de fornecedores são processos. Depois, associe sistemas, planilhas, arquivos físicos, caixas de e-mail e aplicativos usados em cada um.
Essa ordem evita um erro frequente: mapear apenas softwares contratados e ignorar cópias locais, formulários, mensagens e rotinas manuais. Além disso, a orientação sobre como a LGPD funciona e quem precisa cumpri-la ajuda a distinguir papéis e obrigações antes de consolidar o fluxo.
Siga o ciclo completo do dado
Para cada atividade, descubra de onde o dado vem, por quais canais circula e onde termina. Em seguida, registre coleta direta do titular, recebimento de parceiros, integração entre sistemas, acesso interno, armazenamento em nuvem, envio internacional, arquivamento e descarte.
Por isso, faça perguntas concretas. Quem consulta a informação? Quem pode exportá-la? Existe cópia de segurança? O fornecedor subcontrata serviços? O dado é anonimizado ou apenas pseudonimizado? Sobretudo, a resposta deve refletir a prática atual, não o procedimento idealizado.
Valide finalidade e base legal
Depois do levantamento factual, avalie por que cada tratamento acontece e qual hipótese legal o sustenta. Contudo, consentimento não é solução automática. Contrato, obrigação legal, exercício regular de direitos, proteção do crédito e legítimo interesse podem ser aplicáveis conforme o contexto.
Portanto, a base legal deve ser vinculada à finalidade específica. Se um cadastro serve a mais de um objetivo, separe as operações. Nesse contexto, o artigo sobre bases legais da LGPD explica por que a escolha depende dos fatos e precisa permanecer coerente com avisos, contratos e controles internos.
Corrija riscos encontrados
O inventário não deve terminar como fotografia passiva. Por isso, use o levantamento para eliminar campos desnecessários, restringir acessos, formalizar compartilhamentos, definir retenção e corrigir canais inseguros. Sobretudo, priorize dados sensíveis, crianças e adolescentes, monitoramento, decisões automatizadas e grande volume de titulares.
O que registrar no inventário de dados pessoais
Os campos variam, mas um inventário útil costuma conter:
- nome e descrição da operação de tratamento;
- área responsável e pessoas com acesso;
- categorias de titulares e de dados pessoais;
- origem, forma de coleta e sistemas utilizados;
- finalidade e base legal;
- controlador, operadores e outros destinatários;
- transferências internacionais e países envolvidos;
- prazo ou critério de retenção e forma de descarte;
- medidas técnicas e administrativas de segurança;
- riscos identificados e providências pendentes;
- data da validação e responsável pela atualização.
Evite descrições vagas como “dados cadastrais” sem indicar quais informações compõem a categoria. Do mesmo modo, não registre a finalidade apenas como “cumprir a LGPD”. Em vez disso, a finalidade deve explicar o objetivo operacional, como contratar empregado, emitir cobrança ou entregar produto.
Os prazos de retenção merecem critério verificável. Afinal, “prazo legal” ou “indeterminado” raramente é suficiente. Portanto, identifique a norma, o evento que inicia a contagem, necessidades de defesa e o que ocorre quando o período termina.
Erros que prejudicam o inventário de dados pessoais
O primeiro erro é copiar um modelo genérico e tratá-lo como resultado final. Além disso, o segundo é limitar o projeto à tecnologia. Afinal, dados pessoais aparecem em papéis, conversas, gravações, crachás e rotinas que podem não estar em nenhum sistema corporativo.
Outro problema é atribuir base legal antes de entender a operação. Consequentemente, isso produz escolhas artificiais e dificulta a transparência. Também é arriscado registrar fornecedores apenas pelo nome, sem esclarecer o serviço, o acesso aos dados, a localização do tratamento e a responsabilidade contratual.
Por fim, entrevistas sem validação tendem a reproduzir percepções incompletas. Cruze as respostas com documentos, telas, contratos, políticas, amostras de formulários e configurações de acesso. O processo de adequação à LGPD depende dessa verificação entre o que está escrito e o que realmente acontece.
Como manter o inventário de dados pessoais atualizado
Primeiro, defina gatilhos de revisão. Novo sistema, produto, fornecedor, finalidade, integração, país de hospedagem ou categoria de dado deve gerar atualização. Além disso, estabeleça revisão periódica proporcional ao risco, com confirmação formal das áreas.
Além disso, controle versões, responsáveis e pendências. Uma alteração importante precisa deixar histórico suficiente para explicar quando e por que o fluxo mudou. Por fim, integre o inventário aos processos de contratação, desenvolvimento de produtos, resposta a incidentes e gestão de direitos dos titulares.
Indicadores simples tornam o documento acionável: operações sem base validada, fornecedores sem contrato adequado, prazos indefinidos, acessos excessivos e planos de correção vencidos. Dessa forma, a administração acompanha riscos reais em vez de receber apenas uma planilha extensa.
Perguntas frequentes
Uma planilha é suficiente?
Sim, pode ser suficiente para operações menores, desde que seja controlada, acessível aos responsáveis e atualizada. Portanto, a ferramenta deve acompanhar a complexidade e o risco, não o porte isoladamente.
O inventário deve ser público?
Não. Ele é um documento interno de governança e pode conter detalhes sensíveis sobre sistemas e controles. Em contrapartida, informações destinadas aos titulares devem aparecer nos avisos de privacidade de forma clara e compatível.
Todo fornecedor entra no documento?
Sim. Devem ser registrados os terceiros envolvidos nas operações mapeadas, inclusive quando armazenam, acessam, analisam ou recebem dados. Contudo, o nível de detalhe depende da participação e do risco de cada serviço.
Com que frequência revisar?
A revisão deve ocorrer sempre que o tratamento mudar e também em ciclos definidos pela organização. Naturalmente, atividades de maior risco exigem acompanhamento mais próximo do que processos estáveis e limitados.
Orientação final
Em síntese, um inventário de dados pessoais confiável começa pelo levantamento da prática, vincula cada operação a uma finalidade e transforma lacunas em ações de correção. Ele não é um cadastro burocrático nem substitui os demais documentos de privacidade.
Quando o mapa está completo e atualizado, a empresa responde melhor a titulares, incidentes, auditorias e mudanças de processos. Nesse contexto, a Rocco & Canonica auxilia organizações em projetos de adequação e governança em LGPD, com análise jurídica dos fluxos, contratos e riscos identificados.
