Um plano de resposta a incidentes define quem decide, quais ações a equipe executa e quais evidências a organização preserva quando dados pessoais ficam expostos, indisponíveis, alterados ou acessados sem autorização. Ele reduz improvisos, organiza a atuação técnica e jurídica e permite que a empresa avalie rapidamente se deve comunicar a ocorrência à Autoridade Nacional de Proteção de Dados (ANPD) e aos titulares.
O documento não serve apenas para grandes vazamentos. Ele também deve orientar situações como envio de arquivo ao destinatário errado, perda de equipamento, credencial comprometida, ransomware, exclusão de base, publicação acidental ou indisponibilidade prolongada de sistema. A resposta precisa combinar contenção, continuidade do negócio, análise de risco, comunicação e registro das decisões.
O que você encontrará neste artigo
- O que é o plano de resposta
- Quando o plano deve ser acionado
- Equipe, papéis e responsabilidades
- Etapas da resposta ao incidente
- Como avaliar o risco aos titulares
- Comunicação à ANPD e aos titulares
- Evidências, documentos e registros
- Testes e atualização do plano
- Perguntas frequentes
- Conclusão e preparação da empresa
O que é um plano de resposta a incidentes?
É um procedimento previamente definido para identificar, conter, investigar e tratar eventos que comprometam a confidencialidade, a integridade, a disponibilidade ou a autenticidade de dados pessoais. O plano transforma uma crise em uma sequência de decisões verificáveis, com responsáveis, contatos, prazos e critérios de escalonamento.
Na prática, o documento deve conversar com o programa de privacidade, a política de segurança, os contratos com fornecedores e o plano de continuidade. Quem ainda está estruturando essas bases pode consultar o guia sobre como cumprir a LGPD na prática. Um plano isolado, desconhecido pela equipe ou incompatível com os sistemas reais não oferece resposta suficiente.
A Lei Geral de Proteção de Dados exige medidas técnicas e administrativas aptas a proteger dados pessoais. Além disso, o artigo 48 determina a comunicação de incidentes capazes de causar risco ou dano relevante. O texto oficial da LGPD também reforça segurança, prevenção e prestação de contas como princípios aplicáveis ao tratamento.
Quando acionar o plano de resposta a incidentes?
O acionamento não deve depender da certeza de que ocorreu um grande vazamento. Basta existir um evento suspeito que possa comprometer dados pessoais e exija verificação coordenada. Por isso, a equipe pode encerrar o procedimento depois, se a apuração demonstrar que não houve incidente; o risco maior está em perder tempo enquanto logs desaparecem e sistemas continuam expostos.
Entre os sinais de alerta estão acessos fora do padrão, contas administrativas comprometidas, arquivos enviados incorretamente, dispositivos perdidos, dados publicados por engano, malware, fraude interna, falha de fornecedor, restauração não autorizada e indisponibilidade relevante. Uma vulnerabilidade não explorada, por si só, não equivale necessariamente a incidente, mas ainda pode exigir correção urgente.
O procedimento deve prever níveis de severidade. Um evento restrito, sem dados pessoais e rapidamente corrigido, pode receber tratamento simplificado. Já uma ocorrência com dados sensíveis, credenciais, informações financeiras, crianças, grande número de pessoas ou interrupção de serviço essencial exige escalonamento imediato.
Equipe e responsabilidades durante um incidente
A resposta não pertence apenas à tecnologia. Segurança ou TI cuida da contenção e da investigação técnica; privacidade e jurídico avaliam obrigações, contratos e risco aos titulares; comunicação prepara mensagens consistentes; atendimento recebe dúvidas; a liderança decide medidas com impacto operacional e reputacional.
O controlador possui a obrigação legal de avaliar e, quando necessário, comunicar o incidente. O operador deve informar o controlador sem demora injustificada e fornecer os elementos necessários à apuração. Por isso, contratos com serviços de nuvem, software, marketing, suporte e processamento devem conter canal de emergência, prazo de aviso, dever de cooperação, preservação de registros e divisão de responsabilidades.
Cada função precisa ter titular e substituto. O plano também deve indicar telefones, e-mails alternativos e autoridade para decisões urgentes. Se o incidente bloquear o e-mail corporativo, por exemplo, a equipe não pode descobrir durante a crise que todos os contatos estavam armazenados apenas naquele sistema.
Etapas do plano de resposta a incidentes
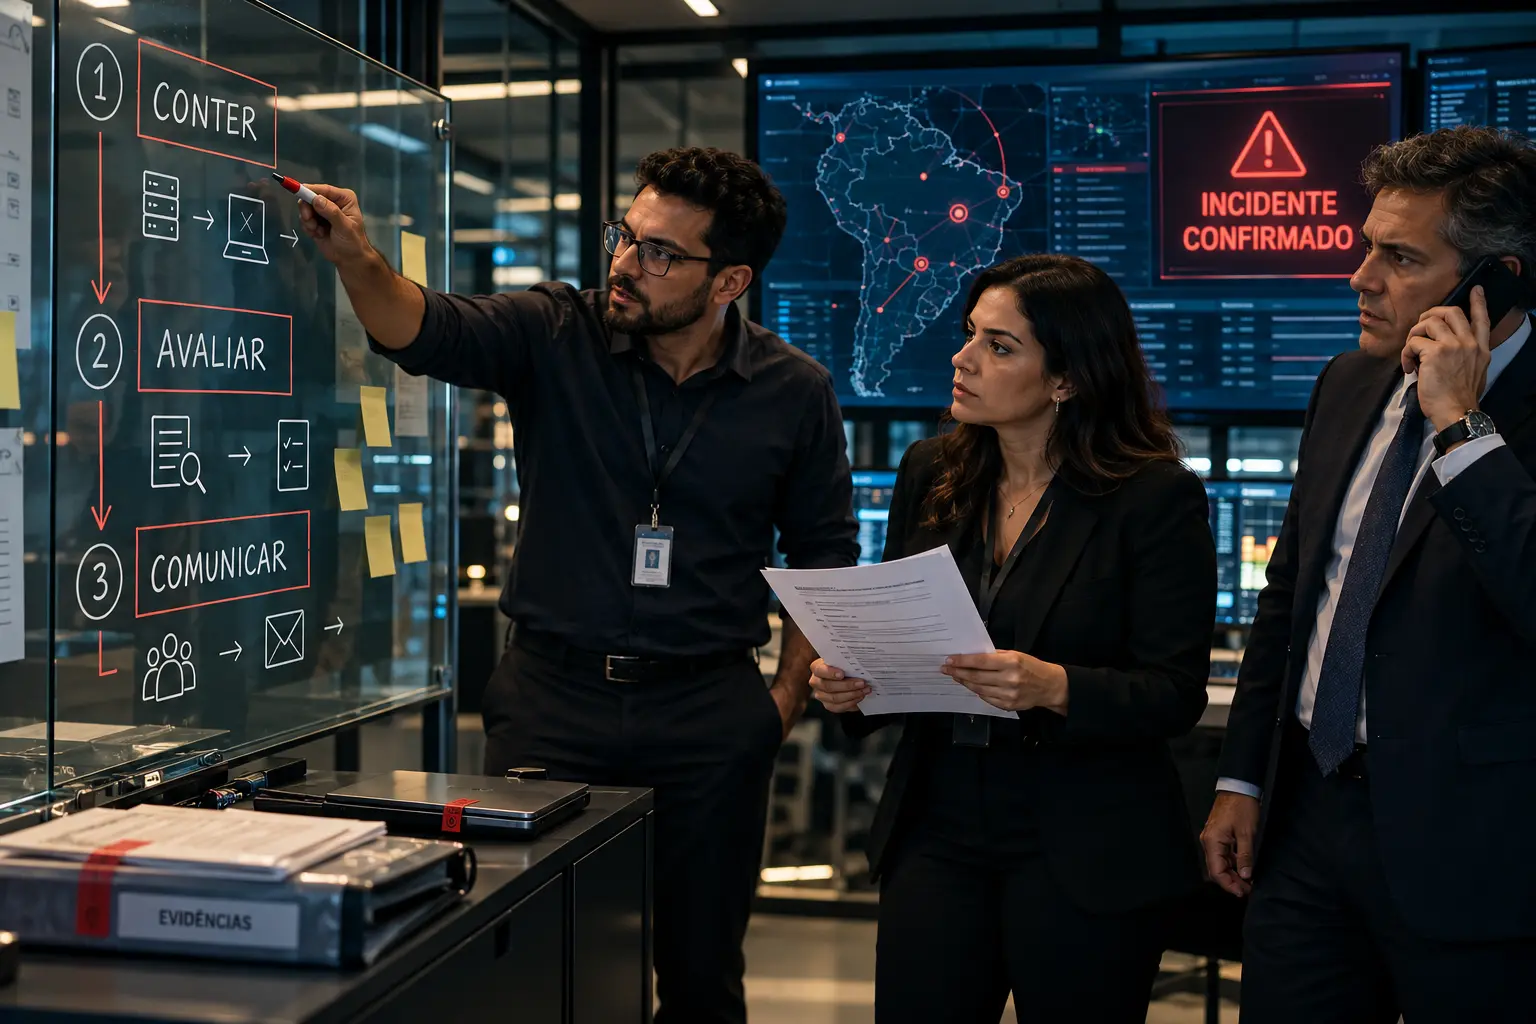
1. Identificação e triagem
Registre a origem do alerta, o horário, os sistemas envolvidos e os primeiros indícios. Em seguida, verifique se há dados pessoais, quais operações o evento afetou e se a ameaça permanece ativa. Além disso, a triagem deve separar fatos confirmados, hipóteses e informações ainda desconhecidas.
2. Contenção e preservação
Bloqueie credenciais, isole equipamentos, interrompa integrações vulneráveis e limite acessos sem destruir evidências. Alterar tudo imediatamente pode apagar logs ou dificultar a identificação da causa. Portanto, decisões técnicas devem equilibrar contenção, continuidade e preservação.
3. Investigação, correção e recuperação
Determine como ocorreu o acesso, quais dados e titulares o incidente atingiu, por quanto tempo a exposição existiu e se houve cópia, alteração, destruição ou indisponibilidade. Depois, elimine a causa, restaure sistemas confiáveis, monitore recorrência e valide o retorno da operação.
4. Avaliação jurídica e comunicação
Enquanto a investigação avança, a equipe jurídica deve avaliar o risco relevante, os prazos aplicáveis e eventuais obrigações setoriais ou contratuais. A empresa não deve esperar um laudo técnico perfeito para iniciar essa análise. Quando faltarem informações, o regulamento admite comunicação preliminar seguida de complementação fundamentada.
5. Encerramento e melhoria
Ao final, documente causa, impacto, decisões, comunicações e medidas corretivas. A reunião pós-incidente deve identificar controles que falharam e responsáveis por cada melhoria. Sem essa etapa, a organização corre o risco de repetir a mesma falha.
Como o plano de resposta a incidentes deve avaliar o risco?
Nem todo incidente exige comunicação à ANPD. Segundo as orientações oficiais, a obrigação surge quando três elementos aparecem em conjunto: ocorrência confirmada, envolvimento de dados pessoais sujeitos à LGPD e possibilidade de risco ou dano relevante aos titulares.
A avaliação deve considerar contexto, quantidade e categorias de titulares, natureza e volume dos dados, possíveis danos materiais, morais ou reputacionais, proteção aplicada às informações e eficácia das medidas de mitigação. Dados sensíveis, segredos, credenciais, documentos de identificação, informações financeiras e dados de grupos vulneráveis elevam a gravidade.
Criptografia adequada, revogação rápida de credencial ou comprovação de que ninguém acessou o arquivo podem reduzir o risco, mas a conclusão precisa estar apoiada em evidências. Nesse sentido, para distinguir a preparação preventiva das providências após uma exposição, veja também o artigo sobre vazamento de dados e obrigações da LGPD.
Comunicação no plano de resposta a incidentes
Quando houver risco ou dano relevante, o controlador deve comunicar a ANPD e os titulares no prazo de três dias úteis, salvo prazo específico previsto em outra norma. Consequentemente, a empresa precisa avaliar a contagem e a estratégia desde o conhecimento do incidente, e não apenas depois do encerramento da investigação.
A página oficial de comunicação de incidente da ANPD informa o procedimento pelo SEI, os critérios de risco e o conteúdo esperado. A comunicação aos titulares deve usar linguagem simples, ser direta e individualizada sempre que possível e explicar dados afetados, riscos, medidas adotadas, data do conhecimento e contato para esclarecimentos.
Se as informações ainda estiverem incompletas, é possível apresentar comunicação preliminar e complementar os dados, de forma fundamentada, em até vinte dias úteis contados da comunicação inicial. Essa possibilidade não elimina o dever de investigar com diligência nem transforma a comunicação preliminar em cumprimento definitivo.
Quais evidências a empresa deve preservar?
O registro deve permitir reconstruir o que aconteceu e demonstrar por que a equipe tomou cada decisão. Portanto, preserve logs, alertas, cópias de mensagens, tickets, imagens forenses quando cabíveis, lista de sistemas, contratos, comunicações internas, reuniões, medidas de contenção e versões dos avisos enviados.
Mantenha uma linha do tempo com data e horário, responsável, informação disponível e decisão correspondente. Registre também a matriz de risco, os critérios usados para comunicar ou não comunicar e as providências destinadas a reduzir danos. Se a empresa optar por não comunicar, a justificativa deve ser técnica e jurídica, não apenas comercial.
O documento pode incluir modelos de relatório, formulários de triagem, roteiro de entrevista, matriz de severidade e minuta de comunicação. Contudo, a equipe precisa adaptar os modelos ao caso real; mensagens genéricas podem omitir riscos importantes ou criar afirmações prematuras.
Como testar e atualizar o plano de resposta a incidentes?
A empresa deve testar o plano por meio de simulações periódicas. Por exemplo, um exercício de mesa pode apresentar um cenário fictício — credencial administrativa comprometida e base de clientes exportada — para verificar contatos, decisões, prazos e qualidade dos registros. O objetivo não é culpar pessoas, mas localizar falhas antes de um incidente real.
Revise o documento após incidentes, testes, troca de fornecedor, mudança de sistema, criação de produto, alteração de equipe ou nova exigência regulatória. Além disso, confirme se os backups funcionam, se os logs possuem retenção adequada e se os contatos ainda estão atualizados.
Treinamentos devem alcançar quem realmente recebe os alertas. Atendimento, RH, marketing e financeiro podem perceber incidentes antes da equipe técnica. Um canal simples de reporte e uma cultura sem punição automática aumentam a chance de resposta rápida.
Perguntas frequentes
Toda empresa é obrigada a ter um plano formal?
A LGPD exige medidas de segurança e capacidade de demonstrar prevenção e resposta. A organização deve adaptar a forma e a complexidade ao risco, ao volume, à sensibilidade dos dados e à sua estrutura. Mesmo quando não existir obrigação de um modelo específico, a ausência de procedimento pode impedir reação e prestação de contas adequadas.
O operador deve comunicar diretamente à ANPD?
Em regra, a obrigação de comunicar à ANPD e aos titulares é do controlador. O operador deve avisar o controlador sem demora injustificada e fornecer as informações necessárias. Contratos podem detalhar o fluxo, mas não devem confundir os papéis definidos pela LGPD.
O prazo de três dias úteis começa quando?
A organização deve registrar quando tomou conhecimento do incidente e iniciar imediatamente a avaliação. A definição do marco concreto depende dos fatos e do nível de confirmação disponível. Por isso, o plano deve prever escalonamento rápido e documentação da linha do tempo.
Ataque sem dados pessoais precisa ser comunicado?
A comunicação prevista no artigo 48 da LGPD depende do envolvimento de dados pessoais e da possibilidade de risco ou dano relevante. Entretanto, o evento pode gerar outras obrigações legais, regulatórias, contratuais ou de continuidade, mesmo fora desse procedimento.
Conclusão: como preparar a empresa antes do próximo incidente
Uma resposta eficaz nasce do conhecimento dos sistemas, dados, fornecedores e responsáveis reais. A empresa deve mapear ativos críticos, revisar contratos, definir a equipe, criar critérios de severidade, preparar modelos, testar canais alternativos e realizar simulações.
A Rocco & Canonica assessora empresas na estruturação de governança, contratos, avaliação de incidentes e medidas de adequação. Para revisar o procedimento da sua organização e integrá-lo às demais obrigações de proteção de dados, conheça nossa atuação em LGPD para empresas.
