A retenção de dados é a guarda de informações pessoais durante o tempo necessário para uma finalidade legítima. A LGPD não estabelece um prazo único para todas as empresas. Por isso, definir quando manter e quando eliminar exige analisar o tipo de registro, sua utilidade e a norma aplicável.
Guardar tudo indefinidamente não resolve essa obrigação. Também não é seguro apagar documentos sem verificar uma exigência de conservação. Neste artigo, você entenderá como definir prazos, montar uma tabela de temporalidade e organizar o descarte com critérios verificáveis.
O que você encontrará neste artigo
O que é retenção de dados pessoais?
Reter dados significa mantê-los armazenados. Isso ocorre durante uma relação com o titular e também, em situações justificadas, depois dela. Assim, o conceito abrange arquivos digitais, documentos em papel, mensagens e cópias de segurança.
Uma empresa pode precisar dos dados de entrega enquanto atende um pedido. Depois, talvez precise conservar parte dos registros por uma obrigação específica. Entretanto, essa necessidade não autoriza manter todas as informações do cliente nem utilizá-las para qualquer outra finalidade.
O ponto central é a necessidade. Para compreender o contexto geral, consulte nosso guia sobre como funciona a LGPD. Aqui, o foco é a decisão prática sobre tempo de guarda, revisão e descarte.
Como definir prazos de retenção de dados?
Comece pela pergunta: para que este registro ainda é necessário? Em seguida, identifique o fundamento jurídico, a categoria documental e o evento que inicia a contagem. Sem essas respostas, um prazo escrito na política pode ser apenas uma escolha sem justificativa.
A LGPD, especialmente nos artigos 6º, 15 e 16, relaciona o tratamento à finalidade, à necessidade e às regras de término e conservação. Portanto, o vencimento de um contrato não determina sozinho o destino de todos os dados.
Não aplique o mesmo prazo a todos os arquivos
Registros fiscais, documentos trabalhistas, cadastros comerciais e currículos atendem a necessidades diferentes. Além disso, normas setoriais podem exigir cuidados próprios. O prazo deve resultar da análise da categoria concreta, e não de uma regra genérica para toda a base.
Por exemplo, um documento necessário para comprovar uma operação pode exigir guarda. Já uma cópia adicional do documento de identidade pode não ter a mesma justificativa. Nesse caso, convém avaliar cada informação, inclusive dentro de um mesmo processo.
Defina também o marco inicial e a revisão
Um prazo sem marco inicial é difícil de executar. A política deve indicar se a contagem parte da coleta, do encerramento do vínculo ou de outro evento juridicamente pertinente. Depois, estabeleça quando a equipe reavaliará a necessidade e quem registrará essa decisão.
Assim, a retenção de dados deixa de depender da memória de um funcionário. A empresa passa a ter uma rotina documentada, com responsáveis e critérios que os sistemas conseguem aplicar.
Quando a retenção de dados pode continuar após o término?
O artigo 15 da LGPD prevê situações de término do tratamento, como o alcance da finalidade ou a perda de necessidade. Por sua vez, o artigo 16 permite conservação em hipóteses específicas. São elas:
- cumprimento de obrigação legal ou regulatória pelo controlador;
- estudo por órgão de pesquisa, com anonimização sempre que possível;
- transferência a terceiro, desde que respeitados os requisitos legais;
- uso exclusivo do controlador, com dados anonimizados e sem acesso por terceiro.
Essas hipóteses têm condições próprias. Logo, não basta citar o artigo 16 de forma abstrata. Por isso, explique por que ele se aplica aos registros em questão e limite a guarda ao que for necessário.
E os documentos necessários para uma defesa?
A LGPD também prevê bases para o exercício regular de direitos em processo judicial, administrativo ou arbitral. Contudo, essa previsão não cria autorização automática para guardar toda a base durante o maior prazo prescricional imaginável.
A análise deve considerar a possível controvérsia, os documentos pertinentes e a necessidade concreta de preservação. Além disso, deve compatibilizar o fundamento invocado com as regras de término do tratamento. Um risco genérico de processo não dispensa essa avaliação.
Quando houver litígio ou necessidade específica de preservar provas, registre a suspensão do descarte apenas para o conjunto relevante. Depois, reavalie a medida quando essa necessidade terminar. Dessa forma, uma exceção não se transforma em arquivo permanente sem controle.
Como organizar a retenção de dados na tabela de temporalidade?
A tabela de temporalidade organiza a retenção de dados por categoria e finalidade. Ela deve permitir que as áreas saibam o que guardar, por quê, até quando e como descartar. Para começar, registre:
- categoria do documento e informações pessoais presentes;
- finalidade e fundamento jurídico da guarda;
- norma específica aplicável, quando houver;
- prazo e evento que inicia sua contagem;
- sistemas, arquivos físicos e fornecedores envolvidos;
- responsável pela revisão e procedimento de descarte;
- exceções justificadas e data de reavaliação.
O inventário de dados pessoais ajuda a localizar essas informações. Porém, mapear a base não substitui a análise jurídica dos prazos. As duas atividades devem funcionar juntas.
Exemplo de retenção de dados em uma loja
Imagine uma loja que mantém dados de pedidos, notas, mensagens de atendimento e listas de divulgação. Primeiro, ela separa essas categorias. Depois, verifica a finalidade e as regras aplicáveis a cada uma, em vez de conservar todo o cadastro pelo prazo de um único documento.
Se uma nota ainda exigir guarda, isso não significa que a loja possa continuar enviando publicidade ao comprador. Da mesma forma, uma solicitação de exclusão demanda resposta por categoria. Portanto, a empresa deve explicar o que elimina e o que conserva, quando houver justificativa válida.
Como encerrar a retenção de dados com descarte seguro?
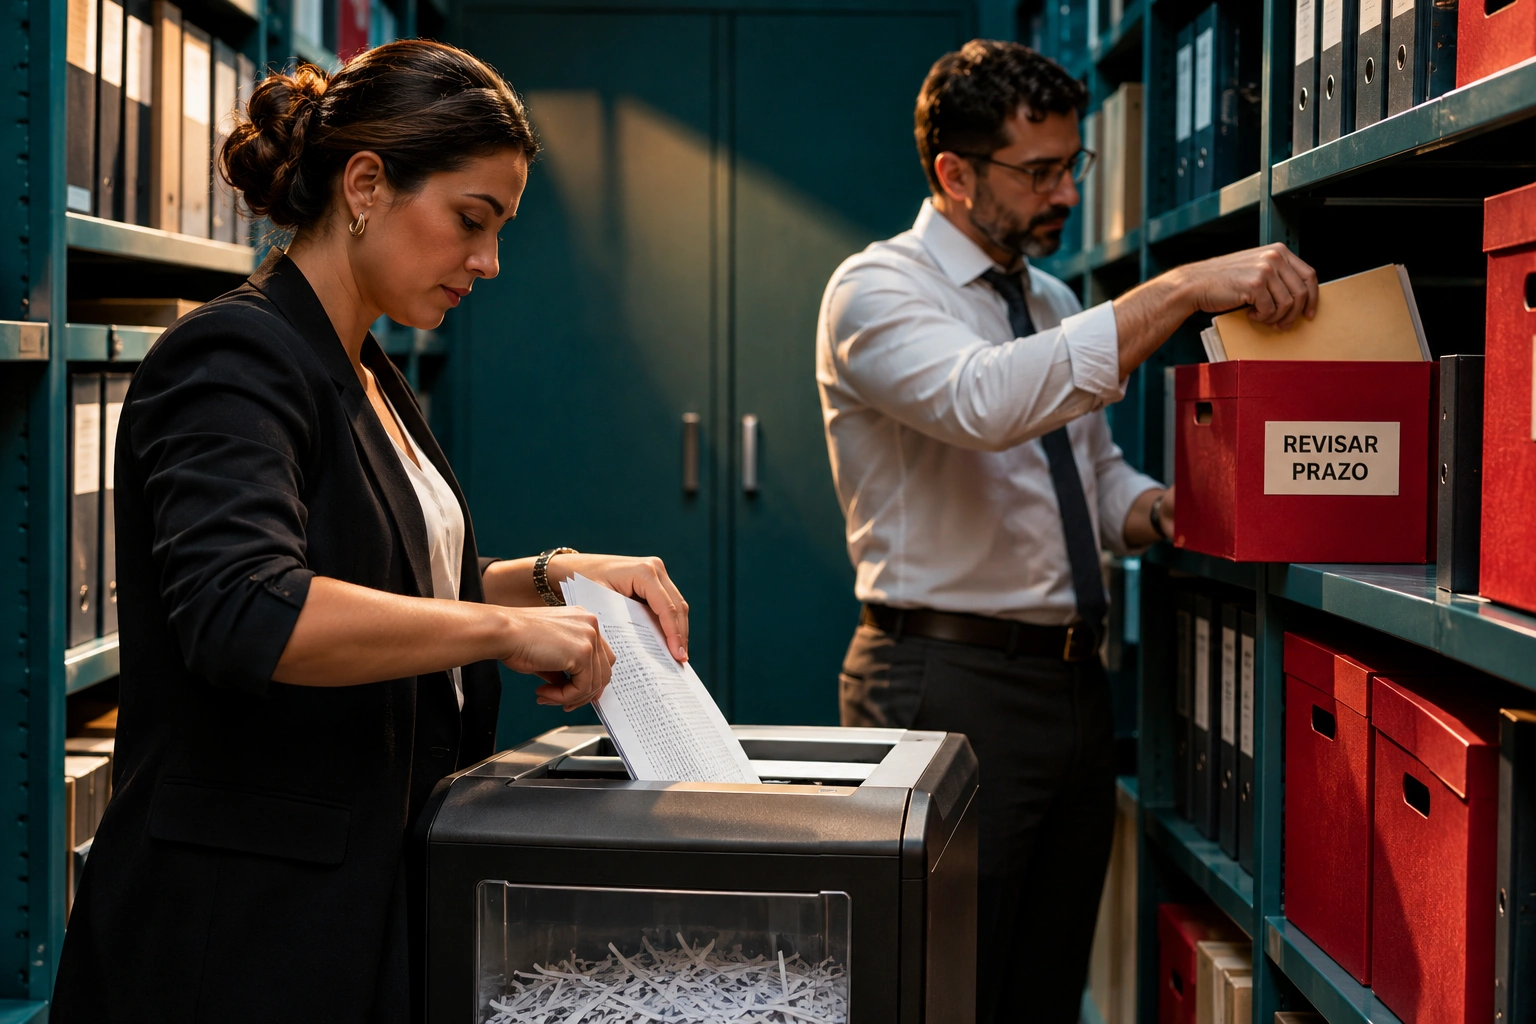
Encerrada a necessidade, e ausente hipótese aplicável de conservação, a empresa deve providenciar a eliminação. Antes disso, confirme se a tabela abrange cópias, pastas compartilhadas e sistemas antigos. Excluir apenas o cadastro principal pode deixar a informação em outros locais.
O procedimento deve combinar proteção técnica e registro da operação. Assim, em papel, adote destruição compatível com o risco. Nos sistemas, use métodos que evitem recuperação indevida e mantenha evidências proporcionais do descarte, sem recriar uma cópia dos dados eliminados.
Inclua operadores e serviços contratados
Fornecedores que armazenam dados também precisam receber instruções claras. Por isso, verifique os contratos, a devolução de arquivos e o processo de eliminação ao encerrar o serviço. Além disso, confirme como o fornecedor comprova o atendimento dessas instruções.
Trate as cópias de segurança de forma específica
Backups não devem funcionar como arquivos eternos. Por isso, defina ciclos de substituição, acesso restrito e procedimentos de restauração. Se uma cópia voltar ao ambiente ativo, o processo deve considerar as exclusões já realizadas.
Entretanto, a solução técnica varia conforme o sistema e o risco. Não prometa apagar imediatamente cada fragmento sem verificar a viabilidade. Documente o procedimento, sua justificativa e as medidas que impedem o uso indevido enquanto a cópia existir.
Quais são os riscos da retenção de dados excessiva?
Quanto maior a base desnecessária, maior pode ser a exposição em um incidente. Além disso, arquivos antigos dificultam atender titulares e explicar decisões. Uma política sem execução, portanto, não resolve o problema.
A ANPD examinou a proporcionalidade de uma guarda ampla de vinte anos na Nota Técnica nº 29/2024, sobre o Estádio Seguro. A análise se refere àquele contexto específico, não a um prazo geral para empresas. Ainda assim, evidencia a importância de justificar a duração conforme a finalidade.
O descumprimento pode gerar medidas administrativas e outras consequências, conforme o caso. Entretanto, isso não significa multa automática por qualquer falha. A avaliação depende da infração, das circunstâncias e do procedimento aplicável.
Perguntas frequentes sobre retenção de dados
A LGPD permite guardar dados por cinco anos?
Não existe uma autorização geral de cinco anos para qualquer informação. É necessário identificar a categoria, a norma aplicável e o marco inicial. Um prazo correto para certo documento pode ser inadequado para outro.
O consentimento permite guarda ilimitada?
Não. Mesmo quando o tratamento se baseia em consentimento, a empresa precisa respeitar finalidade, necessidade e demais requisitos legais. Portanto, uma cláusula ampla não legitima a retenção de dados sem limite justificável.
Um pedido de exclusão obriga apagar tudo?
A resposta depende do fundamento do tratamento e das hipóteses legais de conservação. Portanto, analise cada categoria e explique a decisão ao titular. Não use uma obrigação específica para justificar a manutenção indiscriminada de toda a base.
Quem deve revisar a política?
As áreas jurídica, de privacidade, de tecnologia e responsáveis pelos processos devem atuar em conjunto, conforme a estrutura da organização. Além disso, mudanças de sistemas, serviços e normas exigem nova avaliação.
Conclusão: retenção de dados exige critério e execução
Uma política útil conecta finalidade, fundamento, prazo, responsável e descarte. Assim, a empresa consegue demonstrar por que conserva uma informação e quando deixará de fazê-lo. O objetivo não é guardar mais, mas guardar apenas o que precisa, com segurança.
A Rocco & Canonica Advogados assessora empresas na análise de prazos e na organização de procedimentos de proteção de dados. Conheça nossa atuação em adequação à LGPD para avaliar as necessidades específicas da sua operação.
